Apakah ISO 31000 Saja Cukup untuk Mengelola Risiko AI? Jawabannya: Tidak.
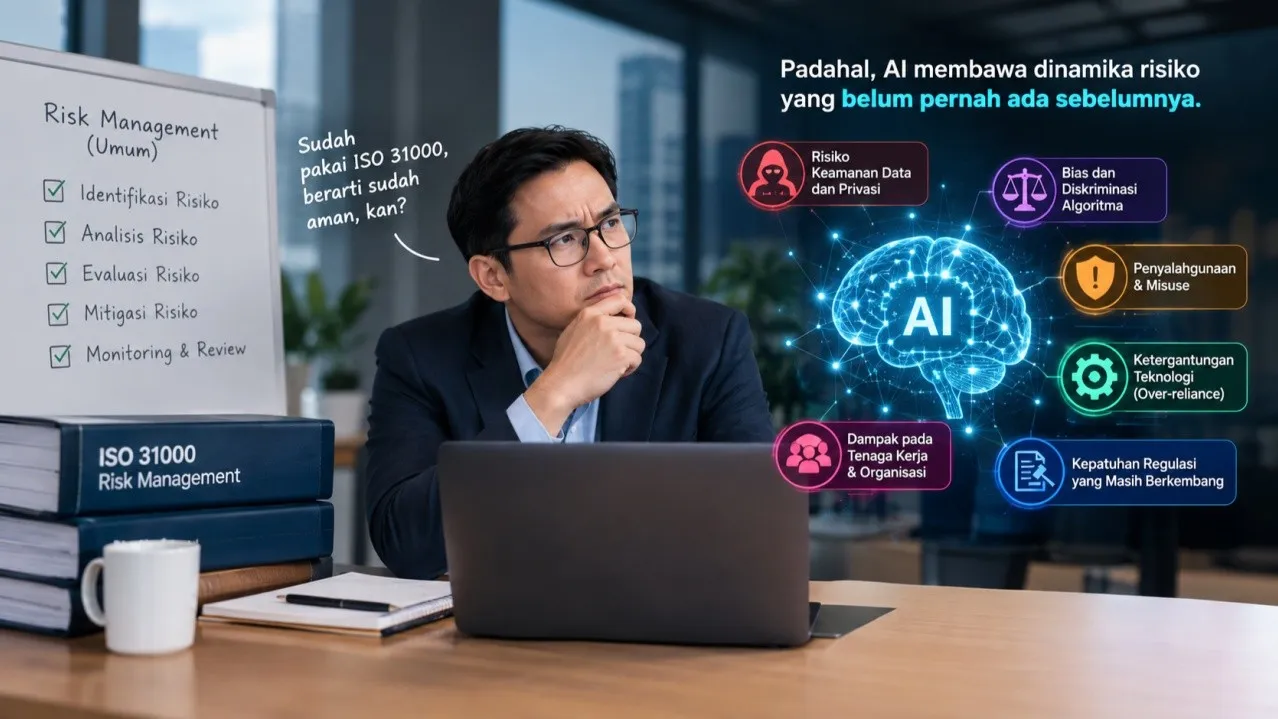
Banyak organisasi mengira bahwa dengan menerapkan risk management umum seperti ISO 31000, mereka sudah aman saat mengadopsi Artificial Intelligence. Padahal, AI membawa dinamika risiko yang belum pernah ada sebelumnya.
Di sinilah ISO/IEC 23894:2023 mengambil peran kunci. Standar ini membawa prinsip kerangka ISO 31000 ke tingkat spesifik untuk ekosistem AI.
5 Kategori Risiko Spesifik AI menurut ISO 23894:
Data: Mengatur kualitas, representativitas, privasi, hingga keabsahan hukum penggunaan data pelatihan. Keadilan (Fairness): Mencegah diskriminasi terhadap kelompok tertentu akibat bias data historis. Transparansi dan Explainability: Memastikan keluaran model dapat dijelaskan kepada pengguna, auditor, maupun regulator. Keandalan dan Keselamatan (Robustness amp; Safety): Memastikan performa model tetap stabil pada kondisi ekstrem, input adversarial, atau skenario di luar cakupan data pelatihan. Akuntabilitas Manusia: Memperjelas batas antara keputusan yang sepenuhnya diotomasi dan yang wajib melibatkan pengawasan manusia (human-in-the-loop).
Namun, ISO 23894 Hanya 1 dari 7 Standar yang Kamu Butuhkan.
Penerapan AI Governance yang solid tidak bisa berdiri sendiri di satu standar saja. Mengatur risiko AI butuh pendekatan terintegrasi mulai dari tata kelola organisasi, sistem manajemen AI, keamanan informasi, hingga manajemen kepatuhan.
Dapatkan panduan lengkapnya di e-book AI Governance Terintegrasi.
Daftar Isi Lengkap E-Book:
Bab 1: Mengapa AI Governance Penting Sekarang Bab 2: ISO 37000: Fondasi Tata Kelola Organisasi Bab 3: ISO 31000: Manajemen Risiko sebagai Tulang Punggung Bab 4: ISO 31050: Mengelola Risiko yang Muncul (Emerging Risks) Bab 5: ISO 42001: Sistem Manajemen Kecerdasan Buatan (AIMS) Bab 6: ISO 23894: Manajemen Risiko Khusus Kecerdasan Buatan Bab 7: ISO 27001: Keamanan Informasi dalam Ekosistem AI Bab 8: ISO 37301: Sistem Manajemen Kepatuhan Bab 9: Mengintegrasikan Tujuh Standar: Kerangka AI Governance Terpadu Bab 10: Peta Jalan Implementasi untuk Organisasi Bab 11: Peran dan Tanggung Jawab: Matriks RACI AI Governance Bab 12: Indikator Kinerja Utama (KPI) AI Governance
Bonus Lampiran Siap Pakai:
Glosarium Istilah AI Governance Tabel Referensi Cepat Ketujuh Standar Daftar Periksa Kesiapan AI Governance Kerangka Isi Piagam Tata Kelola AI
Siapkan organisasi kamu menghadapi era AI secara aman, patuh, dan terukur.