Level 3 dalam maturity model manajemen risiko itu sering disalahpahami sebagai "sudah aman". Padahal belum tentu.
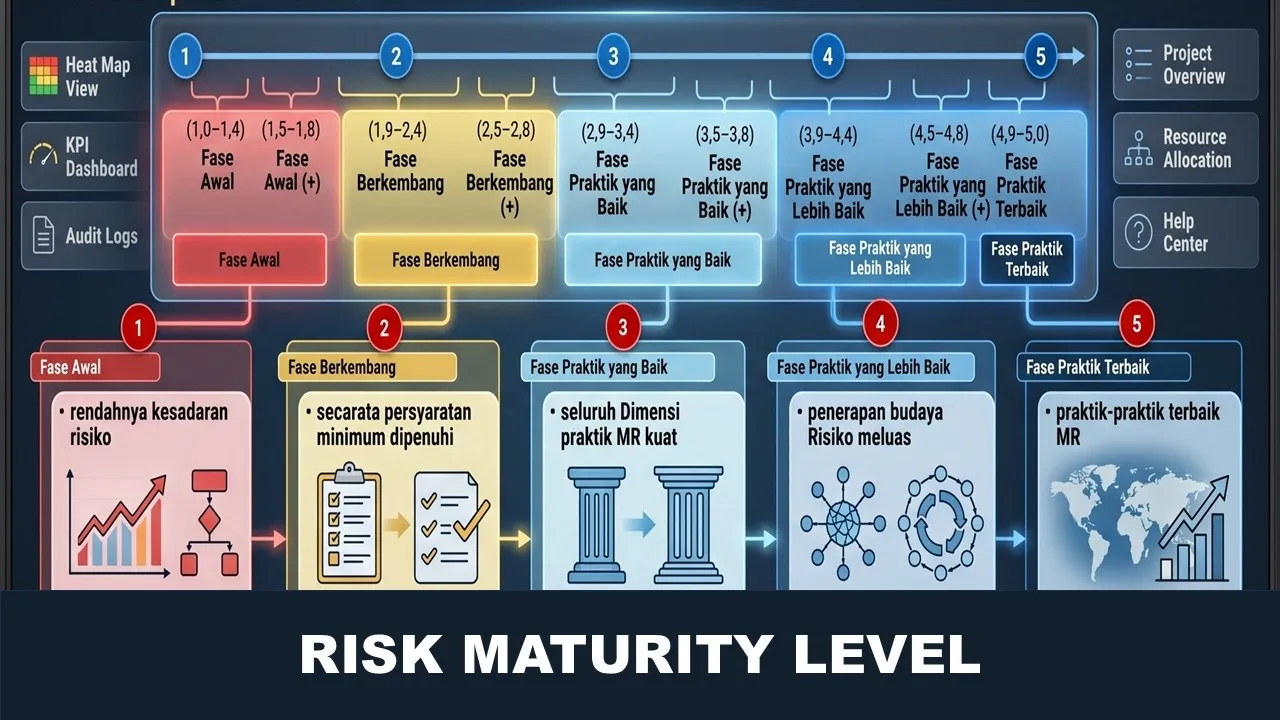
Di Level 3 — Defined — proses manajemen risiko sudah terdokumentasi rapi. Ada kebijakan, ada template, ada kriteria yang seragam. Risk appetite dan tolerance sudah dirumuskan formal. Tiga lini pertahanan sudah berjalan, meski belum optimal.
Kelihatannya sudah matang, kan?
Tapi ada satu pertanyaan yang jarang diajukan: dokumen-dokumen itu benar-benar dipakai untuk mengambil keputusan, atau cuma dipakai untuk lolos audit?
Karena baru di Level 4 — Managed — data risiko benar-benar terintegrasi ke pengambilan keputusan strategis. KRI dan threshold berfungsi sebagai sistem peringatan dini yang sungguhan, bukan sekadar angka di laporan bulanan yang tidak pernah dibaca direksi.
Banyak organisasi berhenti di Level 3 sambil merasa sudah "matang", karena tolok ukur yang mereka pakai adalah kelengkapan dokumen. Bukan apakah risiko itu benar-benar mengubah keputusan yang diambil.
Rapi di atas kertas dan berpengaruh pada keputusan adalah dua hal yang berbeda.
Kerangka Kerja ISO 31000 sebenarnya sudah mengingatkan soal ini: leadership and commitment. Bukan sekadar direksi menandatangani kebijakan manajemen risiko, tapi benar-benar terlibat dan akuntabel atas penerapannya.
Di lingkungan BUMN, prinsip ini bahkan diterjemahkan jadi kewajiban yang sangat konkret. Aturan kualifikasi Organ Pengelola Risiko mewajibkan Dewan Komisaris, Direksi, Direktur yang membidangi pengelolaan risiko dan keuangan, sampai Komite Tata Kelola Terintegrasi, untuk memenuhi sertifikasi dan pelatihan selama menjabat — bukan sekali lalu selesai.
Anggota Komite Audit dan Komite Pemantau Risiko dari luar Dewan Komisaris malah wajib bersertifikasi lebih dulu sebelum menjabat, lalu tetap menjalani pelatihan dan sertifikasi lanjutan selama masa jabatan. SPI diuji bukan cuma dari sisi kompetensi, tapi juga integritas dan sikap.
Sertifikasi yang dipenuhi saat menjabat wajib rampung dalam satu tahun sejak menjabat, dan tetap berlaku sepanjang masa jabatan. Pelatihan pun bukan kegiatan sekali jalan — dilakukan terus-menerus selama menjabat sebagai Organ Pengelola Risiko.
Itulah yang membedakan komitmen leadership yang sungguhan dari yang sekadar formalitas: bukan tanda tangan di halaman pertama kebijakan, tapi kewajiban personal yang terus dipantau sepanjang masa jabatan.
Organisasi Anda ada di level mana — dan yang lebih penting, dokumen manajemen risiko di tempat Anda benar-benar dibaca saat rapat, atau cuma disiapkan untuk auditor?